
Vizuální editor
Workflow nakreslíte jako graf kroků, nebo ho upravíte přímo v YAML. Rozpracované změny ukládáte jako draft, commitem z nich vznikne nová verze a verze můžete porovnávat.
Funkce
Hegemony spouští dlouhotrvající změny infrastruktury jako workflow: se schvalováním, se záznamem toho, co se na kterém zařízení provedlo, a bez ztráty rozdělané práce při restartu.
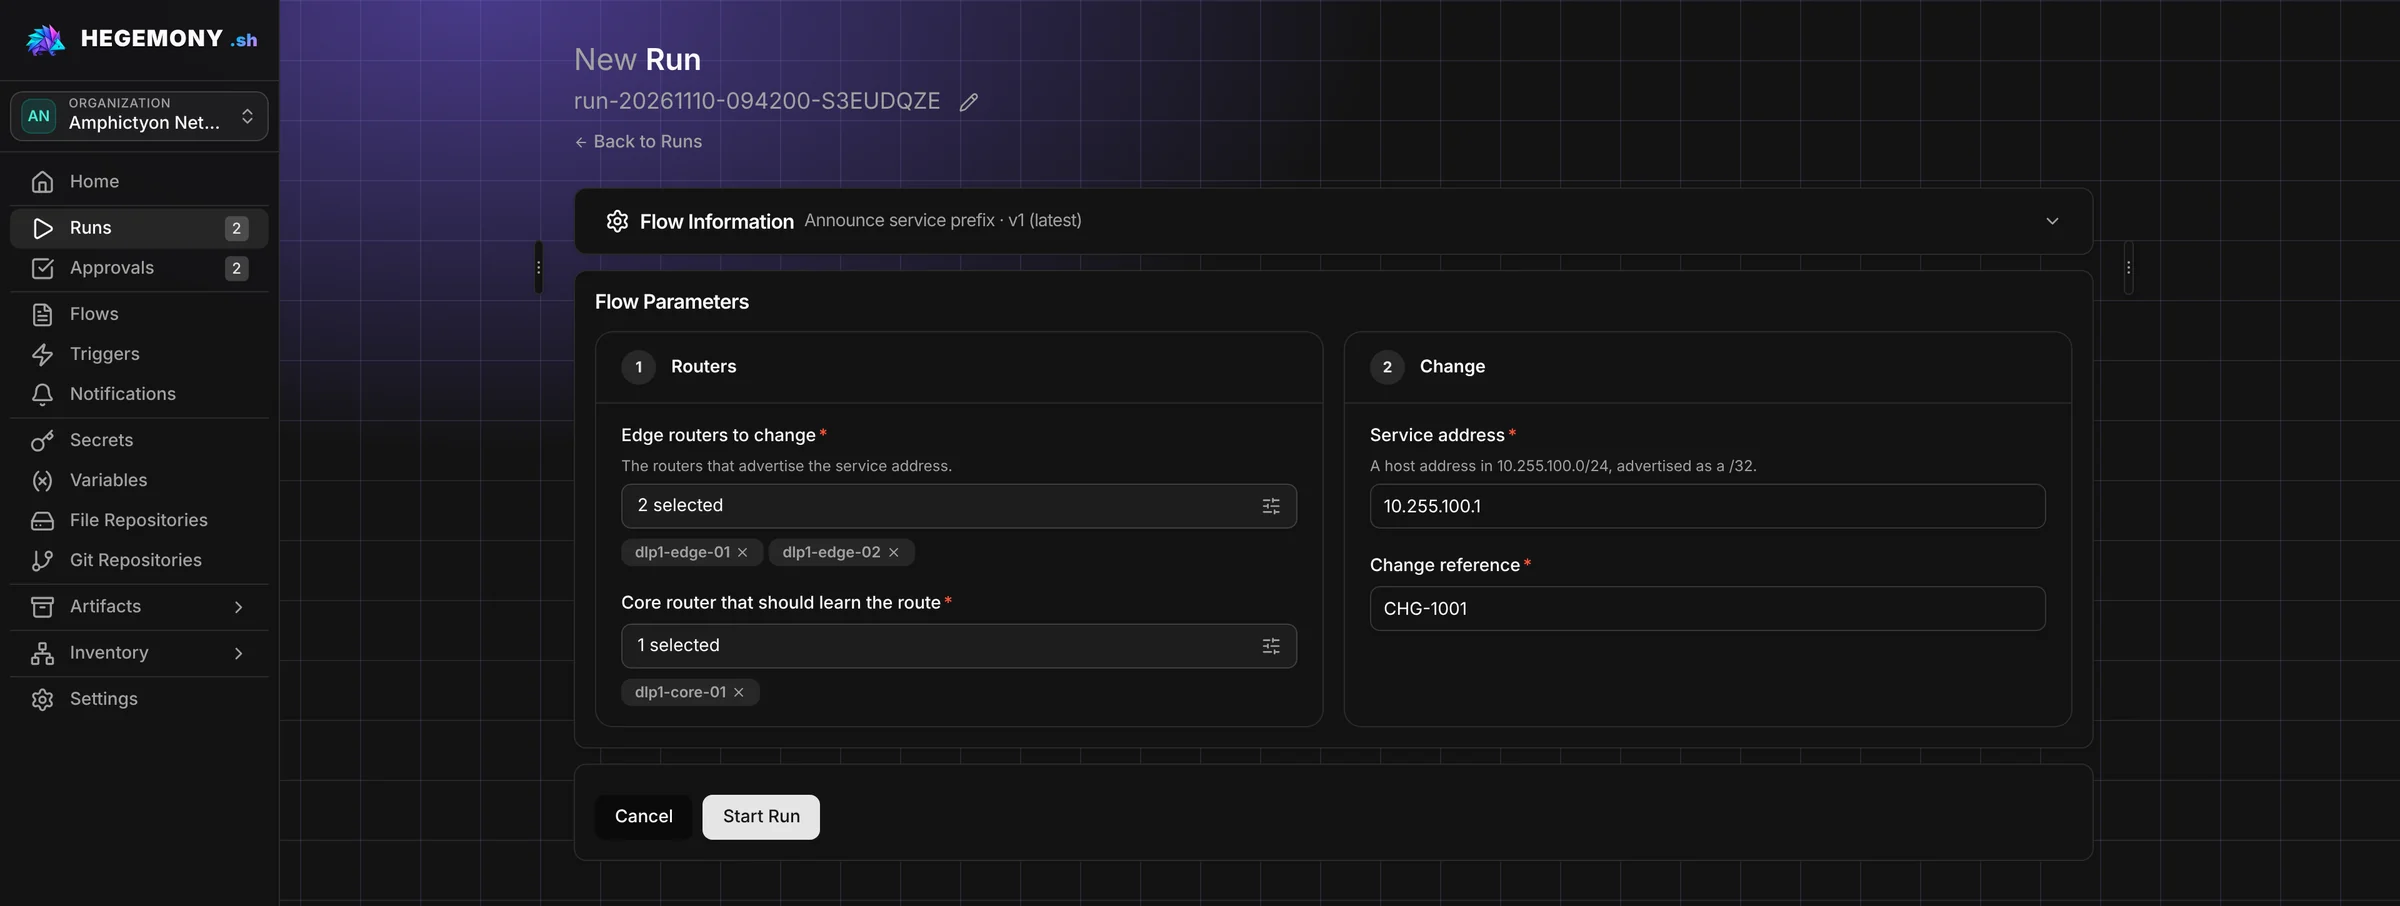
Workflow nakreslíte jako graf kroků, nebo ho upravíte přímo v YAML. Rozpracované změny ukládáte jako draft, commitem z nich vznikne nová verze a verze můžete porovnávat.
V jednom workflow větvíte podle podmínek, opakujete kroky a pouštíte práci paralelně. Smyčky mohou běžet postupně i paralelně.
Jedno workflow spustíte jako krok jiného, takže běžné postupy vytvoříte jen jednou.
Navrhnete formulář, který operátor vyplní při spuštění, včetně validace každého pole.
Běh spustíte ručně, podle plánu, nebo z jiného systému přes příchozí webhook.
Omezíte, kolik běhů jednoho workflow může běžet současně a jak často se smí spouštět.
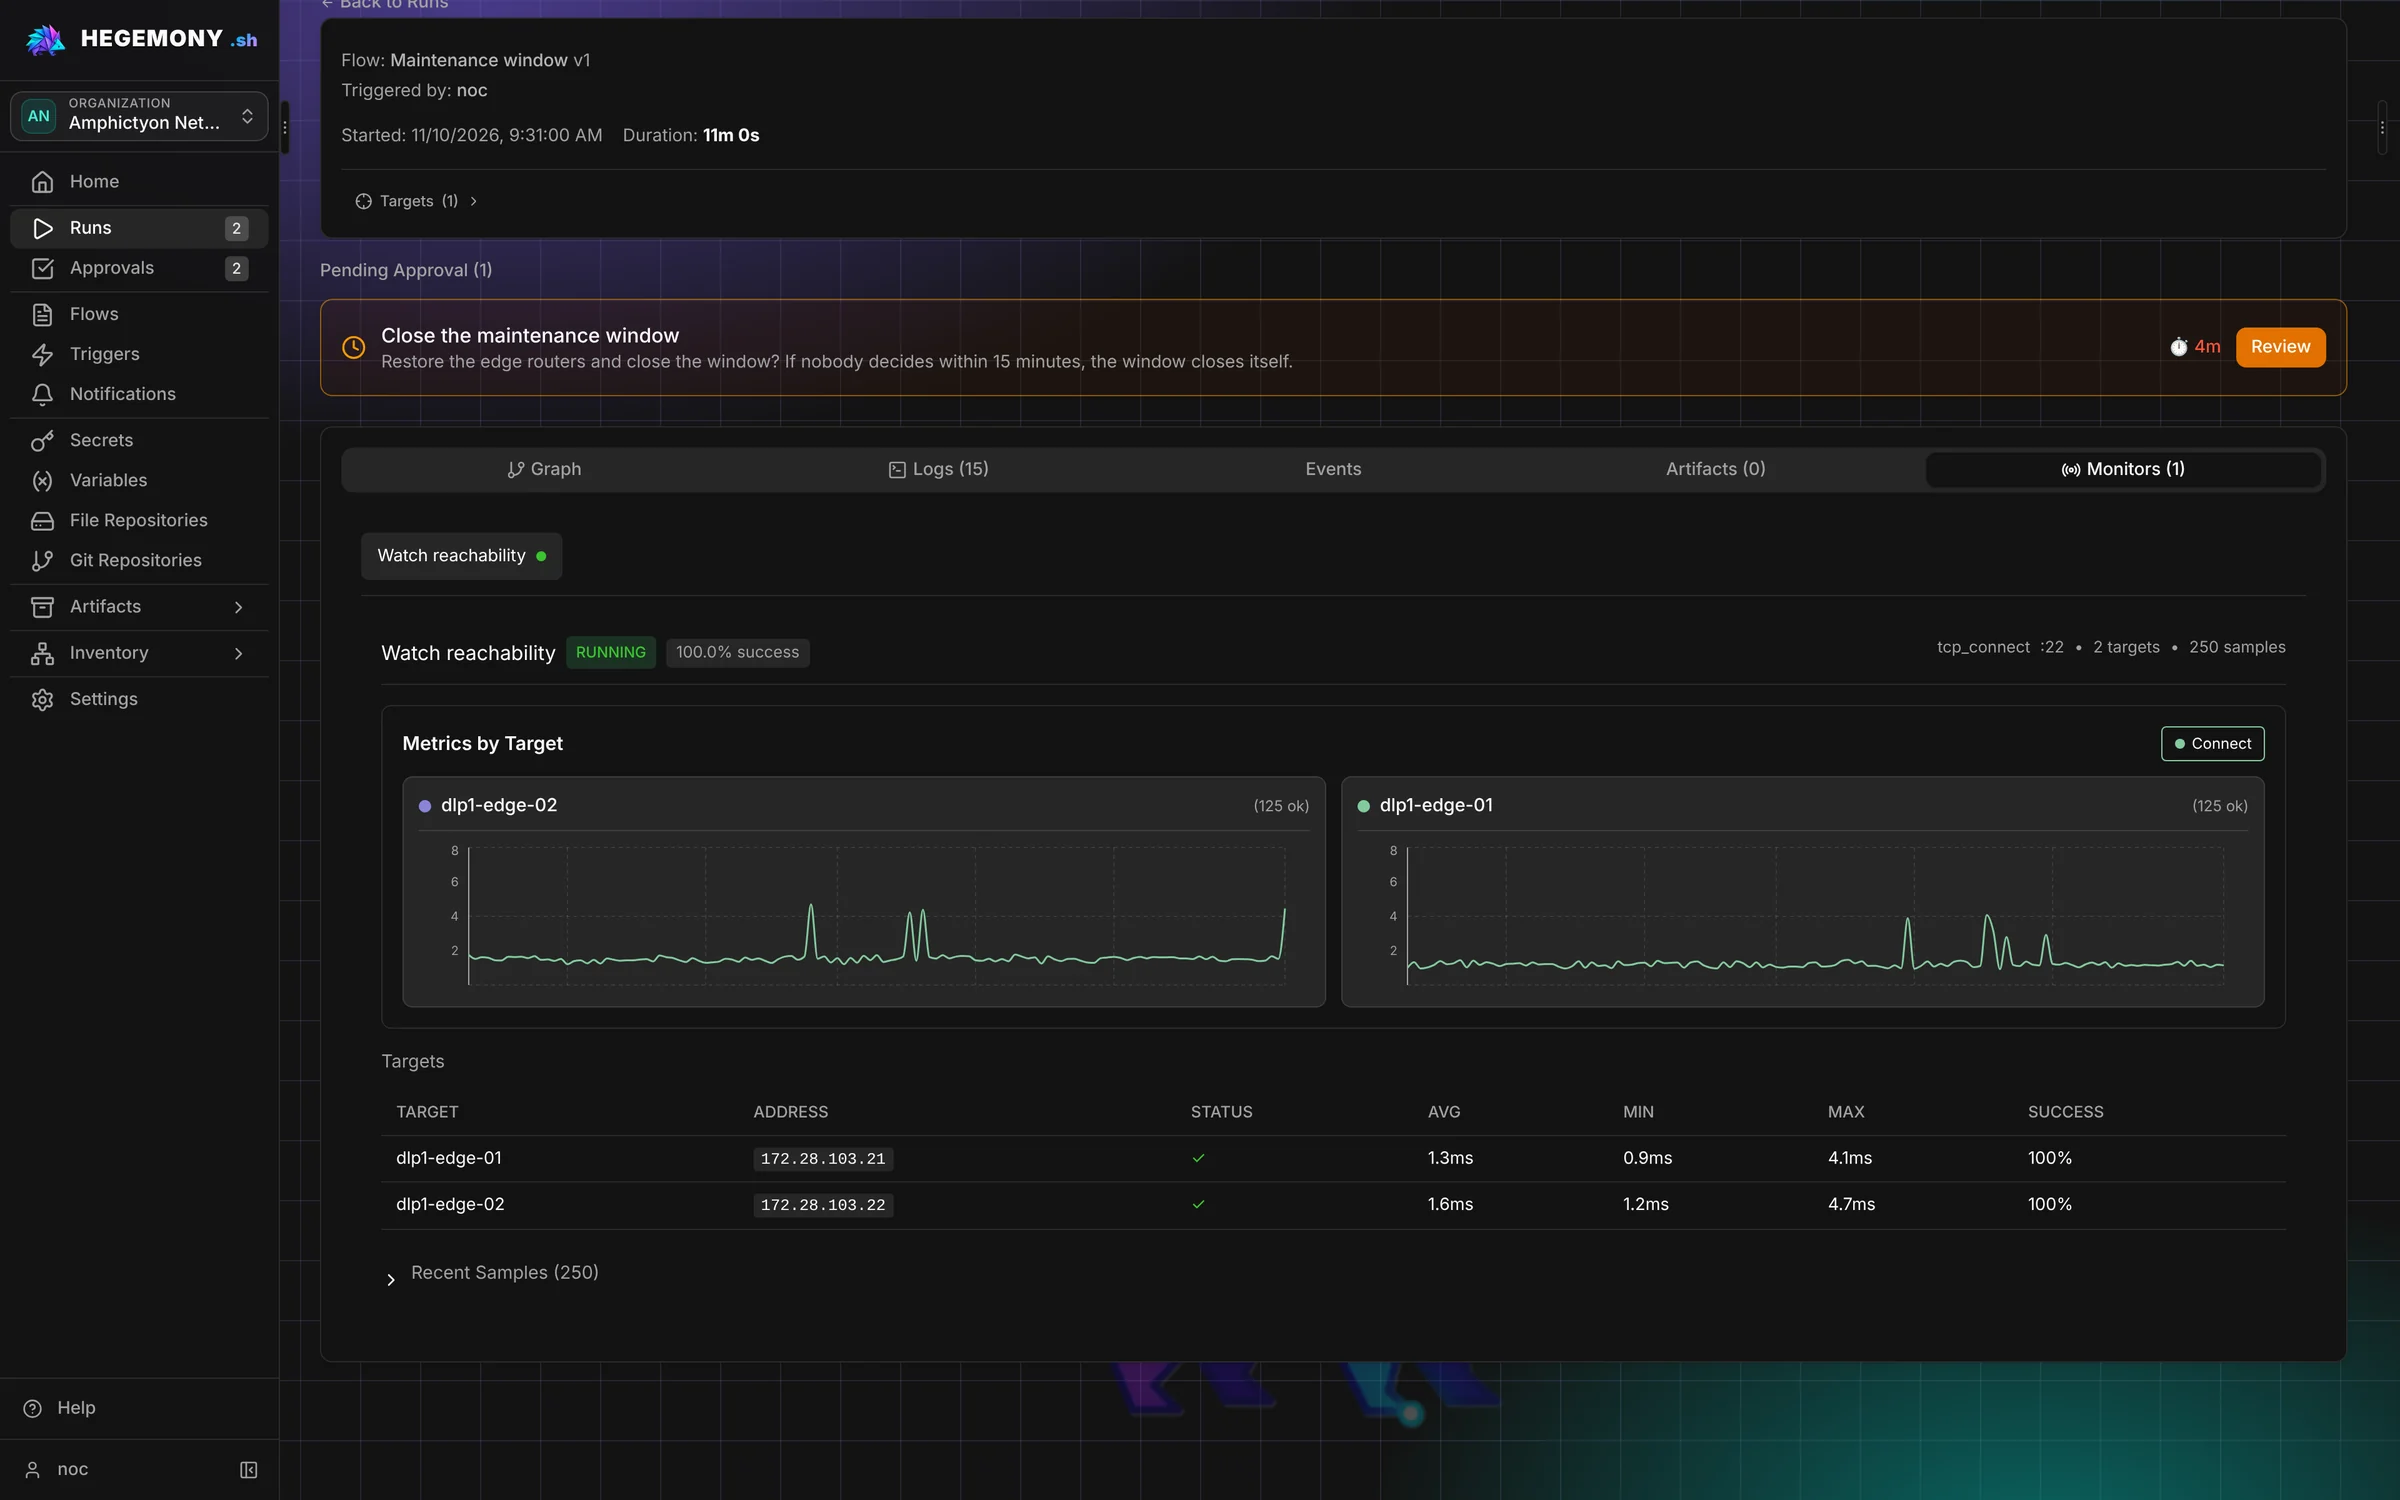
Workflow se provádí na Temporalu. Po restartu pokračuje tam, kde skončilo, a na servisní okno nebo reboot zařízení umí čekat i několik dní.
Běh spustíte a schválíte předem. Samotná práce proběhne až v servisním okně, které nastavíte.
Běh se zastaví, dokud ho někdo neschválí nebo nezamítne. Všechny čekající žádosti najdete na jednom místě.
SSH příkazy, příkazy na síťových zařízeních, Ansible, Terraform a OpenTofu, HTTP požadavky, NetBox a kontroly DNS, HTTP a TLS.
Jakýkoli nástroj spustíte v izolovaném kontejneru a určíte, na které síťové adresy se smí připojit.
Platforma ukládá, zamyká, verzuje a šifruje state pro Terraform i OpenTofu.
Během změny zařízení na pozadí monitorujete a výsledky vidíte živě v tabulkách a grafech.
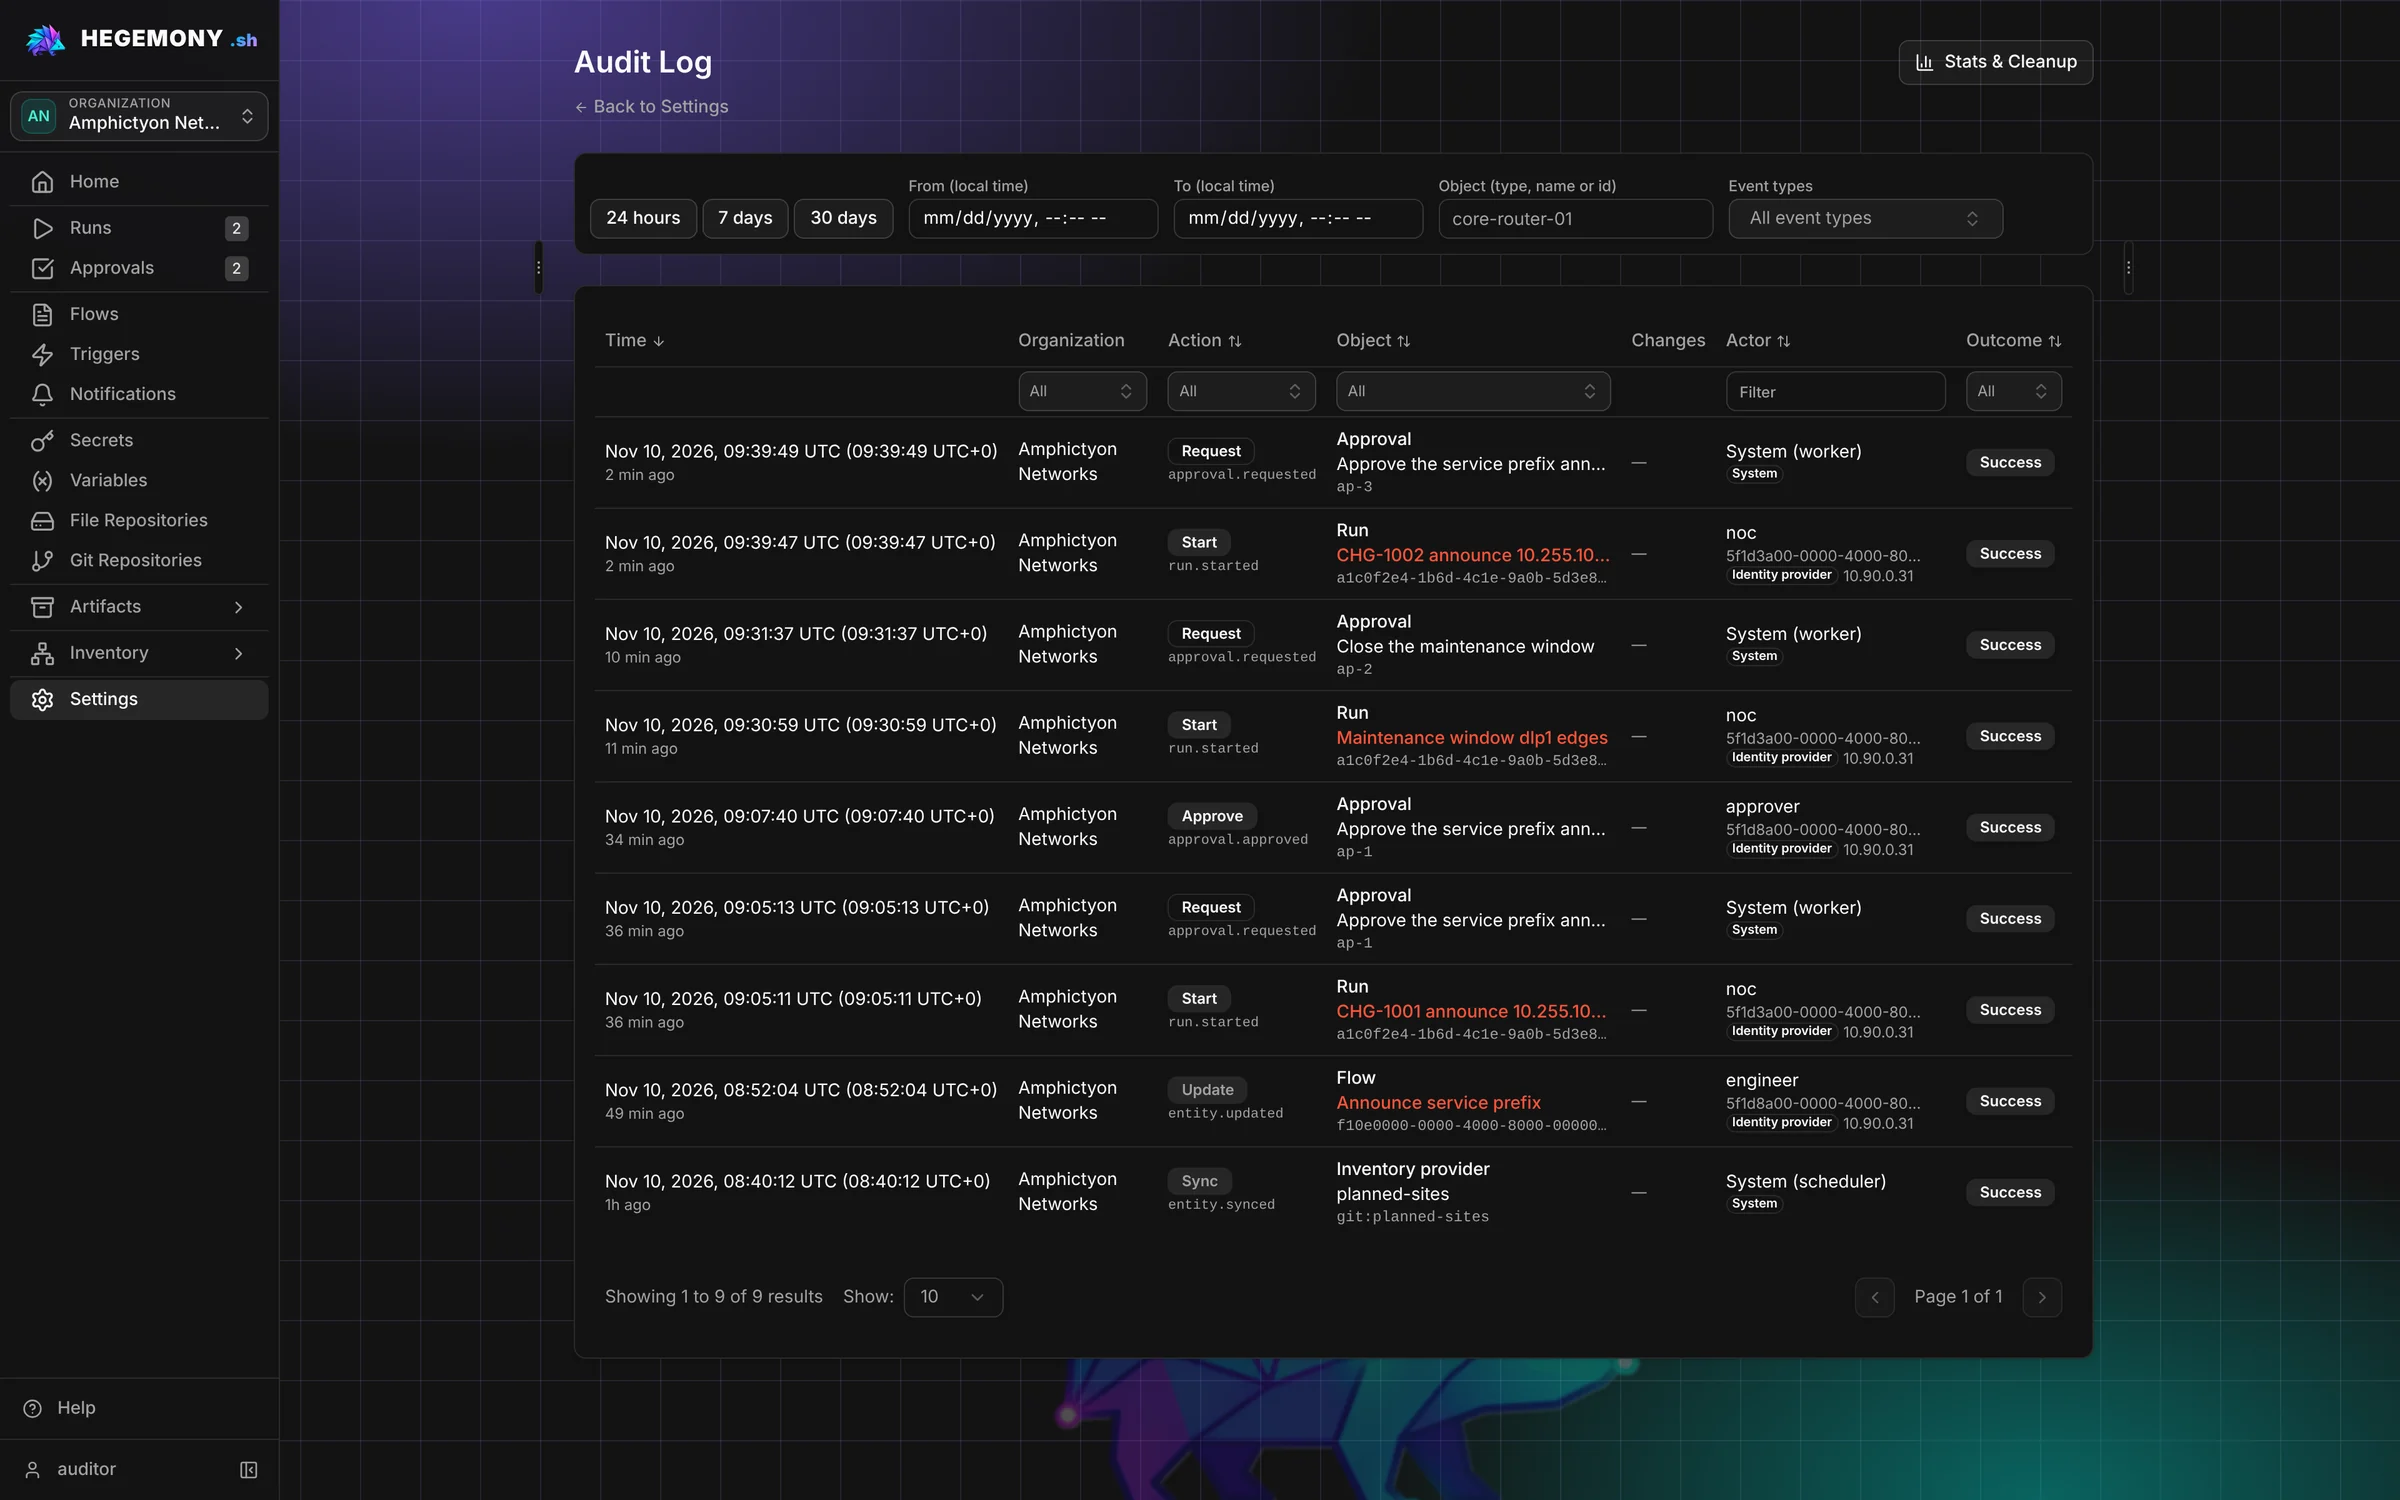
Výstup každého kroku sledujete už během běhu.
U každého zařízení zůstane záznam toho, co se na něm skutečně provedlo, včetně souborů, které krok vytvořil.
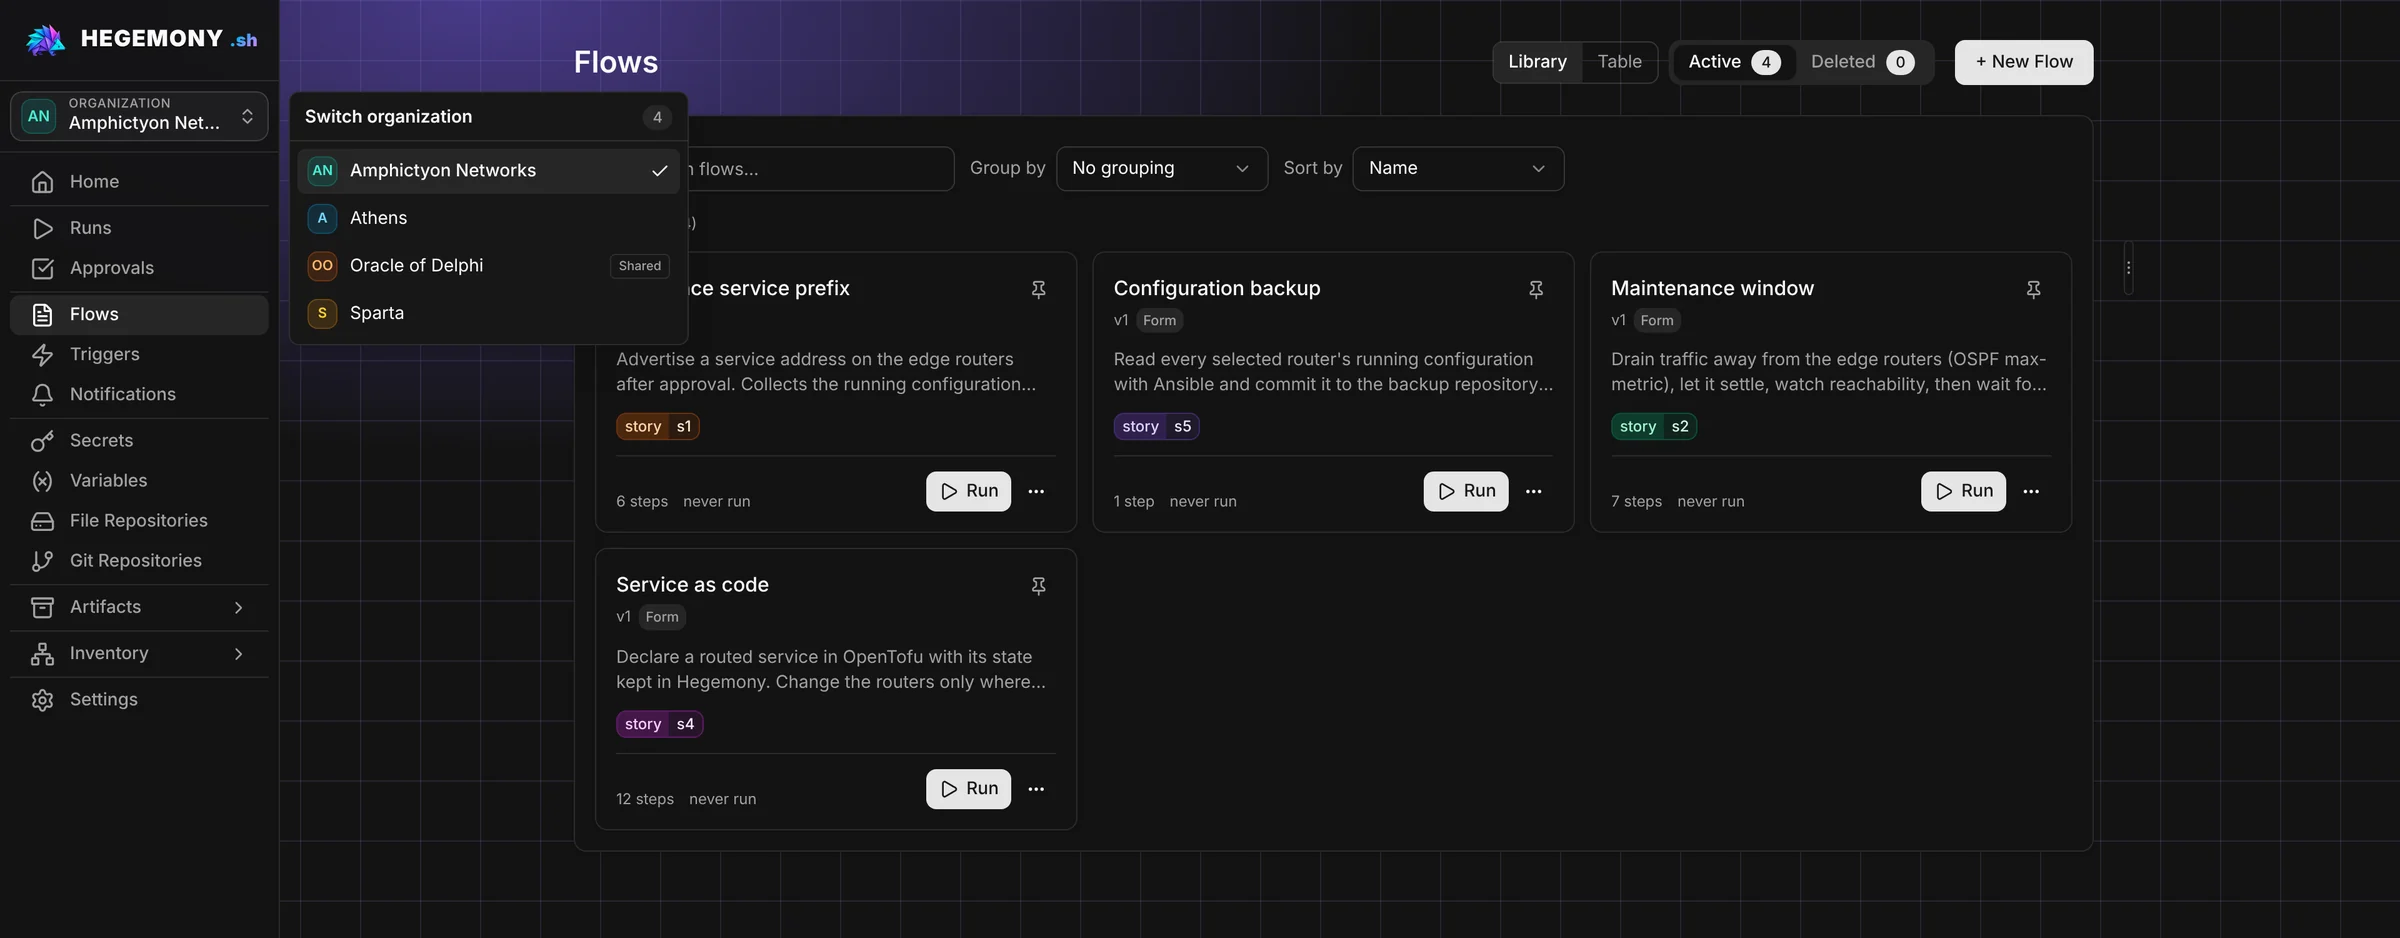
Záznam o tom, kdo co kdy udělal, s možností filtrování.
Přihlášení přes Keycloak. Šest rolí odděluje tvorbu, spouštění, schvalování a audit. Citlivé akce vyžadují nové přihlášení.
Na jedné instalaci oddělíte více týmů nebo zákazníků. Každá organizace má vlastní workflow, zařízení a hesla. Workflow lze mezi organizacemi kopírovat.
V databázi jsou jen odkazy na ně. Použijete přibalený OpenBao, HashiCorp Vault nebo 1Password. Ve výstupu kroků jsou hesla i další citlivé údaje skryté.
Každá organizace si spravuje SSH klíče hostů a interní certifikační autority, kterým důvěřuje.
Tokeny, přes které skripty a další nástroje volají API.
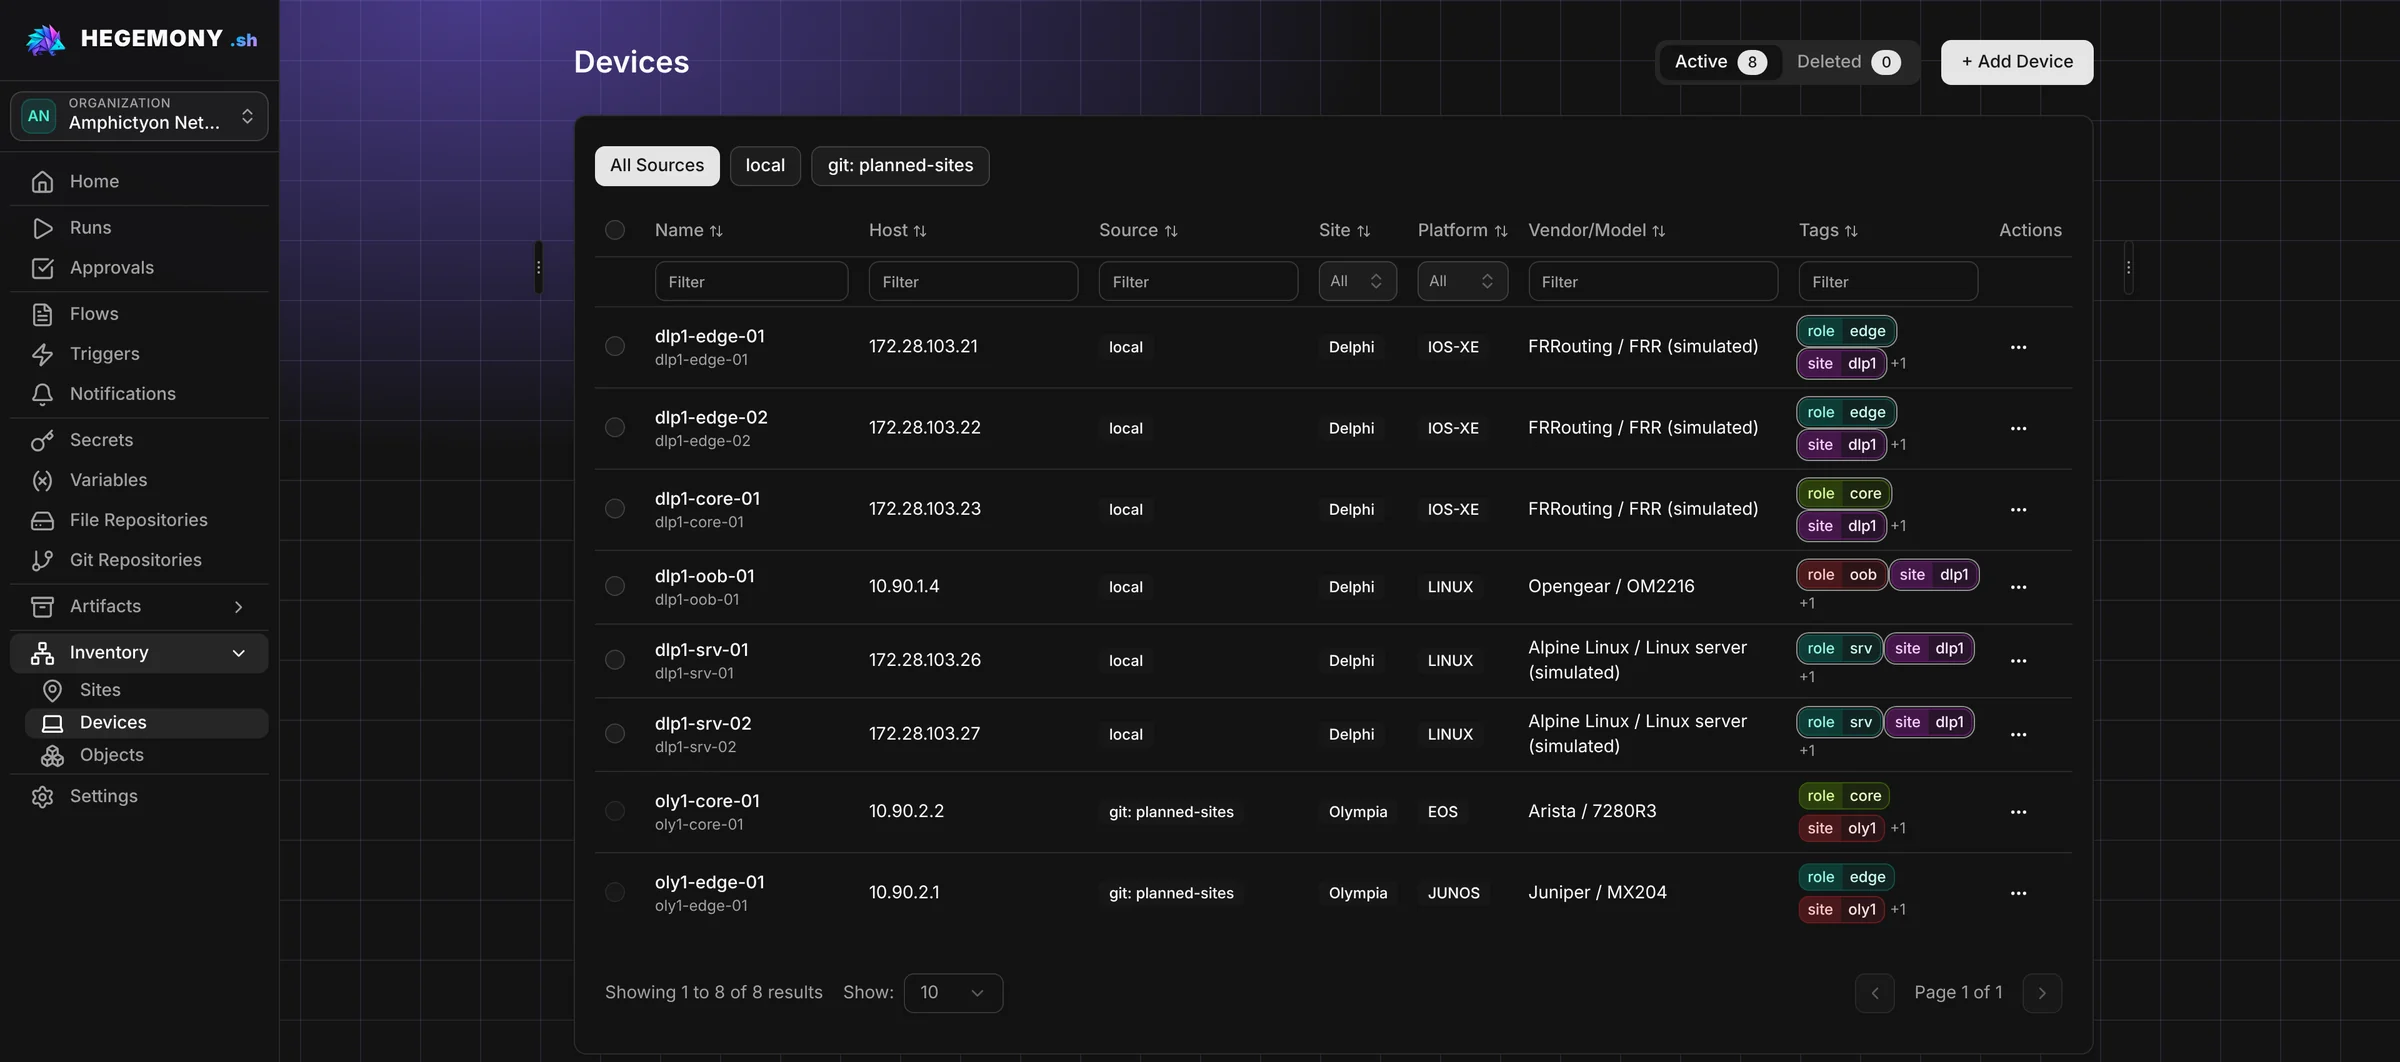
Zařízení a lokality spravujete přímo v Hegemony, nebo je načtete z NetBoxu či z Git repozitáře. Cílová zařízení vyberete ručně nebo dotazem.
Workflow i jejich přílohy můžete mít v Git repozitářích a synchronizovat je přes push a pull.
Konfiguraci platformy exportujete a importujete jako YAML a podle plánu ji zálohujete do Gitu.
E-mail, Slack, Microsoft Teams, Webex, Discord, Telegram, Pushover a odchozí webhooky.
Velké soubory uložíte do úložiště kompatibilního s S3.
Kroky, zdroje inventáře, notifikační kanály i trezory pro hesla a citlivé údaje jsou pluginy. Můžete si přidat vlastní.
Kam Hegemony směřuje. Tyto funkce plánujeme, zatím nejsou hotové a seznam není harmonogram ani závazek.
Kroky, které nahrají image, nainstalují ho, ověří běžící verzi a při chybě se vrátí k předchozí.
Podpora dalších platforem: síťových zařízení, serverů a dalších systémů.
Vestavěná podpora WinRM (Windows Remote Management) pro spouštění příkazů na Windows zařízeních.
Přihlašovací údaje vydané jen pro jeden běh, například krátkodobé SSH certifikáty a jednorázová hesla.
Čekající běh schválíte nebo zamítnete přímo ze ServiceNow, Jiry nebo chatu.
Kontrola SNMP a další kontroly konektivity, například TLS handshake, SSH banner a NETCONF.
Kroky poběží na workerech v oddělené síťové zóně, třeba v DMZ. Worker se k platformě připojuje sám, takže platforma do zóny nepotřebuje žádné příchozí spojení.
VM šablony pro VMware sestavíte ve workflow, uložíte v Hegemony a vCenter si je bude odebírat jako Content Library.